Domain wildwasserfahren.de kaufen?
Wir ziehen mit dem Projekt
wildwasserfahren.de um.
Sind Sie am Kauf der Domain
wildwasserfahren.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain wildwasserfahren.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
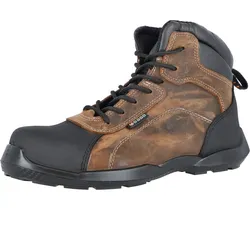
Sicherheitshochschuhe S3"RAFTING TOP" Record - 39 - braunSicherheitshochschuhe mit SmellStop Futter Die Sicherheitshochschuhe S3 "RAFTING TOP" von Base aus der Record Serie, sind ideal für das Arbeiten in nassen Umgebungen. Das Obermaterial aus wasserabweisendem Narbenleder. Im Inneren ist der Schuh mit dem SmellStop Futter ausgestattet, welches schlechte Gerüche vorbeugt. Die Einlegesohle Dry’n Air bietet hervorragende Luftzirkulation und ist auswechselbar. Die rutschsichere TPU-Laufsohle, bietet hervorragende Dämpfung Dank der AirTech-Technologie. Gemäß der DGUV 112-191 sind die Schuhe auch für orthopädische Einlagen geeignet. Um die nötige Sicherheit kümmert sich der metallfreie Durchtrittschutz und die Kunststoffkappe. Verschlossen werden die Hochschuhe mit einer klassischen Schnürung. Besonderheiten Atmungsaktives Obermaterial Antibakterielles Futter Anatomisch geformte, auswechselbare Einlegesohle Rutschsichere Laufsohle, mit hervorragender Dämpfung Auch für orthopädische Einlagen geeignet, DGUV 112-191 Spezifikationen Obermaterial: LederFutter: TextilSohle: TPUDurchtrittschutz: TextilSchutzkappe: KunststoffNormen: EN ISO 20345 S3 SRC87,30 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Singer, Dieter: KanuPraxis WildwasserfahrenKanuPraxis Wildwasserfahren , Vom Einsteiger zum Profi , Zünd- & Glühanlagen > Autoteile & Zubehör , Auflage: 1. Auflage, Erscheinungsjahr: 201311, Produktform: Leinen, Autoren: Singer, Dieter, Auflage: 14001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 148, Abbildungen: Mit Abb. u. Ktn.-Skizzen, Keyword: Kanufahren; Lehrbuch, Kajak, Kanu, Kajakfahren, Wildwasserfahren, Wildwasserkajak; wildwasser, Fachschema: Kajak~Topolino~Kanu~Outdoor, Fachkategorie: Outdoor-Freizeitaktivitäten, Warengruppe: HC/Wassersport/Segeln, Fachkategorie: Kanu und Kajak, Thema: Orientieren, Altersangabe: 16-99, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kettler, Thomas, Verlag: Kettler, Thomas, Verlag: Kettler, Thomas, Länge: 225, Breite: 218, Höhe: 17, Gewicht: 719, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Lesealter: 16-99, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jübermann, Erhard: Wassersport-Wanderkarte ÖsterreichWassersport-Wanderkarte Österreich , Kanu-und Rudersportgewässer , Sonstige > Tinte, Toner & Papier , Auflage: 4. Auflage, Erscheinungsjahr: 20190630, Produktform: Kartoniert, Autoren: Jübermann, Erhard, Auflage: 19004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 4, Keyword: Donau; Kanu; Rudern; Wassersport; Yachtsport, Fachschema: Europa~Österreich / Landkarte, Atlas~Wasserwandern (Führer, Karten)~Wassersport - Wassersportler, Fachkategorie: Wassersport und Wasseraktivitäten, Region: Österreich~Europa, physisch, Warengruppe: HC/Wassersport/Segeln, Fachkategorie: Landkarten und Atlanten, Text Sprache: ger, UNSPSC: 49059000, Warenverzeichnis für die Außenhandelsstatistik: 49059000, Verlag: Jübermann, Verlag: Jübermann, Verlag: Jbermann, Erhard, Länge: 212, Breite: 167, Höhe: 8, Gewicht: 88, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783929540253 9783929540154, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 96008121,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Sicherheitsvorkehrungen sollten beim Befahren von Stromschnellen auf Flüssen und Wildwasserströmen beachtet werden, und wie können diese auf verschiedene Wassersportarten wie Rafting, Kajakfahren und Kanufahren angewendet werden?
Beim Befahren von Stromschnellen auf Flüssen und Wildwasserströmen ist es wichtig, immer einen Helm zu tragen, um Kopfverletzungen zu vermeiden. Zudem sollten Schwimmwesten getragen werden, um im Falle eines Sturzes ins Wasser sicher zu bleiben. Es ist auch ratsam, sich vorher über die Strecke zu informieren und gegebenenfalls einen erfahrenen Guide hinzuzuziehen. Diese Sicherheitsvorkehrungen gelten sowohl für Rafting, Kajakfahren als auch Kanufahren und sind unerlässlich, um Unfälle zu vermeiden und die Sicherheit der Teilnehmer zu gewährleisten. **
-
Was sind die potenziellen Gefahren und Sicherheitsvorkehrungen beim Befahren von Stromschnellen in Flüssen und wie können diese auf verschiedene Aktivitäten wie Rafting, Kajakfahren und Wildwasser-Rettung angewendet werden?
Die potenziellen Gefahren beim Befahren von Stromschnellen in Flüssen sind Strömungen, Felsen, Wirbel und andere Hindernisse, die zu Kollisionen und Kenterungen führen können. Um diese Gefahren zu minimieren, sollten alle Teilnehmer angemessene Schwimm- und Rettungsfähigkeiten haben und geeignete Schutzausrüstung tragen. Beim Rafting ist es wichtig, dass alle Insassen gut gesichert sind und die Anweisungen des Guides befolgen, um das Risiko von Unfällen zu minimieren. Kajakfahrer sollten sich mit den Techniken des Eskimotierens vertraut machen, um sich im Falle einer Kenterung selbst zu retten. Bei Wildwasser-Rettungsaktionen müssen Rettungsteams über spezielle Ausbildungen und Ausrüstungen verfügen, **


Welche Sicherheitsvorkehrungen sollten beim Befahren von Stromschnellen auf Flüssen und Wildwasserströmen beachtet werden, und wie können diese auf verschiedene Outdoor-Aktivitäten wie Rafting, Kajakfahren und Kanufahren angewendet werden?
Beim Befahren von Stromschnellen auf Flüssen und Wildwasserströmen sollten immer geeignete Schutzausrüstung wie Helme, Schwimmwesten und Neoprenanzüge getragen werden, um Verletzungen zu vermeiden. Zudem ist es wichtig, vorab eine gründliche Sicherheitseinweisung zu erhalten und die richtige Technik für das Navigieren durch Stromschnellen zu erlernen. Diese Sicherheitsvorkehrungen gelten gleichermaßen für Rafting, Kajakfahren und Kanufahren, da alle diese Aktivitäten das Befahren von Wildwasser beinhalten und ähnliche Risiken mit sich bringen. Darüber hinaus ist es wichtig, in einer Gruppe zu fahren und stets auf die Anweisungen erfahrener Guides oder Instruktoren zu achten, um die Sicherheit aller Teilnehmer zu **
Welche Sicherheitsvorkehrungen sollten beim Befahren von Stromschnellen auf Flüssen und Wildwasserstrecken beachtet werden, und wie können diese auf verschiedene Outdoor-Aktivitäten wie Rafting, Kajakfahren und Kanufahren angewendet werden?
Beim Befahren von Stromschnellen auf Flüssen und Wildwasserstrecken sollten immer geeignete Schutzausrüstung wie Helme, Schwimmwesten und Neoprenanzüge getragen werden, um Verletzungen zu vermeiden. Zudem ist es wichtig, die richtige Technik und Ausbildung für das jeweilige Outdoor-Abenteuer zu haben, um die Gefahren von Stromschnellen zu minimieren. Rafting erfordert beispielsweise Teamarbeit und Koordination, während Kajakfahren und Kanufahren eine gute Beherrschung der Paddeltechnik erfordern, um sicher durch die Stromschnellen zu navigieren. Es ist auch ratsam, vor dem Befahren von Stromschnellen die örtlichen Bedingungen und Gefahren zu kennen und gegebenenfalls einen erfahrenen Führer oder Instruktor hinz **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
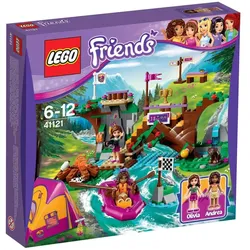
LEGO® Friends 41121 Abenteuercamp RaftingOlivia und Andrea befinden sich auf einem Abenteuercamp-Ausflug zum Fluss, um sich dort speziellen Herausforderungen beim Klettern und beim Rafting zu stellen. Begib dich zur Kletterwand und versuche, möglichst schnell bis ganz nach oben zu klettern. Zieh dann die Schwimmweste über und steig ins Boot, um dich durch die Stromschnellen zu wagen. Hüte dich vor umstürzenden Bäumen und den Bären, die im Fluss nach Fischen jagen! Hast du die schnellste Zeit hingelegt und den Pokal gewonnen? Setz dich dann ans Lagerfeuer, um Geschichten auszutauschen. Später legst du dich dann ins Zelt. - Meistere die Stromschnellen und zelte dann am Fluss. - Lege beim Abenteuercamp-Rafting die Bestzeit hin. Das Set enthält ein Rafting-Boot, eine Brücke mit umstürzendem Baum (aktivierbare Funktion), eine Kletterwand sowie ein Zelt, das echten Campingspaß verspricht. Enthält 2 Spielfiguren und einen Bären. - Enthält die Spielfiguren Andrea und Olivia in Sportbekleidung sowie einen Bären. - Enthält einen Bereich mit Brücke über den Fluss sowie einen Campingbereich. - Zu dem Bereich mit der Brücke über den Fluss gehören ein Rafting-Boot mit Sitzen und Rudern, eine baubare Brücke mit Zeitnahmeuhr, ein umstürzender Baum (aktivierbare Funktion), eine Kletterwand, ein Lagerfeuer sowie ein Fels im Fluss mit karierter Flagge. - Im Campingbereich gibt es ein baubares Zelt aus Kunststoffgewebe mit zwei Betten sowie eine Bank mit Wegweisern. - Zur Ausrüstung für den Abenteuersport gehören ein Helm, 2 Schwimmwesten, Flaggen und ein Pokal. - Zur Campingausrüstung zählen eine Lampe, ein Fisch, Marshmallows, ein Kompass, eine Kamera und eine Sonnenbrille. - Setz den Mädchen Helme auf und zieh ihnen die Schwimmwesten über, damit sie die Stromschnellen im Fluss meistern können. - Aktiviere die Funktion, um den Baum an der Ziellinie umstürzen zu lassen, damit das Ganze noch spannender wird. - Benutze dieKamera, um den Bären zu fotografieren, der am Fluss nach Fischen jagt. - Stell das Zelt aus Kunststoffgewebe in der Nähe des Lagerfeuers auf, um das Zelten am Flussufer richtig genießen zu können. - Dieses Set bietet Kindern im Alter von 6 bis 12 Jahren ein altersgerechtes Bauerlebnis. - Das Set enthält mehr als 300 Steine. - Die Brücke über den Fluss ist 9 cm hoch, 21 cm breit und 14 cm tief. - Das Boot ist 8 cm lang, 4 cm breit und fast 1 cm hoch. - Das Zelt ist 5 cm hoch, 6 cm lang und 6 cm breit. - Lässt sich mit den Sets 41120 Abenteuercamp-Bogenschießen und 41122 Abenteuercamp-Baumhaus kombinieren, um noch mehr spannende Herausforderungen im Abenteuercamp zu meistern!39,99 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Sicherheitshochschuhe S3"RAFTING TOP" Record - 39 - braunSicherheitshochschuhe mit SmellStop Futter Die Sicherheitshochschuhe S3 "RAFTING TOP" von Base aus der Record Serie, sind ideal für das Arbeiten in nassen Umgebungen. Das Obermaterial aus wasserabweisendem Narbenleder. Im Inneren ist der Schuh mit dem SmellStop Futter ausgestattet, welches schlechte Gerüche vorbeugt. Die Einlegesohle Dry’n Air bietet hervorragende Luftzirkulation und ist auswechselbar. Die rutschsichere TPU-Laufsohle, bietet hervorragende Dämpfung Dank der AirTech-Technologie. Gemäß der DGUV 112-191 sind die Schuhe auch für orthopädische Einlagen geeignet. Um die nötige Sicherheit kümmert sich der metallfreie Durchtrittschutz und die Kunststoffkappe. Verschlossen werden die Hochschuhe mit einer klassischen Schnürung. Besonderheiten Atmungsaktives Obermaterial Antibakterielles Futter Anatomisch geformte, auswechselbare Einlegesohle Rutschsichere Laufsohle, mit hervorragender Dämpfung Auch für orthopädische Einlagen geeignet, DGUV 112-191 Spezifikationen Obermaterial: LederFutter: TextilSohle: TPUDurchtrittschutz: TextilSchutzkappe: KunststoffNormen: EN ISO 20345 S3 SRC87,30 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Singer, Dieter: KanuPraxis WildwasserfahrenKanuPraxis Wildwasserfahren , Vom Einsteiger zum Profi , Zünd- & Glühanlagen > Autoteile & Zubehör , Auflage: 1. Auflage, Erscheinungsjahr: 201311, Produktform: Leinen, Autoren: Singer, Dieter, Auflage: 14001, Auflage/Ausgabe: 1. Auflage, Seitenzahl/Blattzahl: 148, Abbildungen: Mit Abb. u. Ktn.-Skizzen, Keyword: Kanufahren; Lehrbuch, Kajak, Kanu, Kajakfahren, Wildwasserfahren, Wildwasserkajak; wildwasser, Fachschema: Kajak~Topolino~Kanu~Outdoor, Fachkategorie: Outdoor-Freizeitaktivitäten, Warengruppe: HC/Wassersport/Segeln, Fachkategorie: Kanu und Kajak, Thema: Orientieren, Altersangabe: 16-99, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kettler, Thomas, Verlag: Kettler, Thomas, Verlag: Kettler, Thomas, Länge: 225, Breite: 218, Höhe: 17, Gewicht: 719, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Lesealter: 16-99, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Jübermann, Erhard: Wassersport-Wanderkarte ÖsterreichWassersport-Wanderkarte Österreich , Kanu-und Rudersportgewässer , Sonstige > Tinte, Toner & Papier , Auflage: 4. Auflage, Erscheinungsjahr: 20190630, Produktform: Kartoniert, Autoren: Jübermann, Erhard, Auflage: 19004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 4, Keyword: Donau; Kanu; Rudern; Wassersport; Yachtsport, Fachschema: Europa~Österreich / Landkarte, Atlas~Wasserwandern (Führer, Karten)~Wassersport - Wassersportler, Fachkategorie: Wassersport und Wasseraktivitäten, Region: Österreich~Europa, physisch, Warengruppe: HC/Wassersport/Segeln, Fachkategorie: Landkarten und Atlanten, Text Sprache: ger, UNSPSC: 49059000, Warenverzeichnis für die Außenhandelsstatistik: 49059000, Verlag: Jübermann, Verlag: Jübermann, Verlag: Jbermann, Erhard, Länge: 212, Breite: 167, Höhe: 8, Gewicht: 88, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783929540253 9783929540154, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 96008121,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Sicherheitsvorkehrungen sollten beim Befahren von Stromschnellen auf Flüssen und Wildwasserströmen beachtet werden, und wie können diese auf verschiedene Wassersportarten wie Rafting, Kajakfahren und Kanufahren angewendet werden?
Beim Befahren von Stromschnellen auf Flüssen und Wildwasserströmen ist es wichtig, immer einen Helm zu tragen, um Kopfverletzungen zu vermeiden. Zudem sollten Schwimmwesten getragen werden, um im Falle eines Sturzes ins Wasser sicher zu bleiben. Es ist auch ratsam, sich vorher über die Strecke zu informieren und gegebenenfalls einen erfahrenen Guide hinzuzuziehen. Diese Sicherheitsvorkehrungen gelten sowohl für Rafting, Kajakfahren als auch Kanufahren und sind unerlässlich, um Unfälle zu vermeiden und die Sicherheit der Teilnehmer zu gewährleisten. **
-
Was sind die potenziellen Gefahren und Sicherheitsvorkehrungen beim Befahren von Stromschnellen in Flüssen und wie können diese auf verschiedene Aktivitäten wie Rafting, Kajakfahren und Wildwasser-Rettung angewendet werden?
Die potenziellen Gefahren beim Befahren von Stromschnellen in Flüssen sind Strömungen, Felsen, Wirbel und andere Hindernisse, die zu Kollisionen und Kenterungen führen können. Um diese Gefahren zu minimieren, sollten alle Teilnehmer angemessene Schwimm- und Rettungsfähigkeiten haben und geeignete Schutzausrüstung tragen. Beim Rafting ist es wichtig, dass alle Insassen gut gesichert sind und die Anweisungen des Guides befolgen, um das Risiko von Unfällen zu minimieren. Kajakfahrer sollten sich mit den Techniken des Eskimotierens vertraut machen, um sich im Falle einer Kenterung selbst zu retten. Bei Wildwasser-Rettungsaktionen müssen Rettungsteams über spezielle Ausbildungen und Ausrüstungen verfügen, **
-
Welche Sicherheitsvorkehrungen sollten beim Befahren von Stromschnellen auf Flüssen und Wildwasserströmen beachtet werden, und wie können diese auf verschiedene Outdoor-Aktivitäten wie Rafting, Kajakfahren und Kanufahren angewendet werden?
Beim Befahren von Stromschnellen auf Flüssen und Wildwasserströmen sollten immer geeignete Schutzausrüstung wie Helme, Schwimmwesten und Neoprenanzüge getragen werden, um Verletzungen zu vermeiden. Zudem ist es wichtig, vorab eine gründliche Sicherheitseinweisung zu erhalten und die richtige Technik für das Navigieren durch Stromschnellen zu erlernen. Diese Sicherheitsvorkehrungen gelten gleichermaßen für Rafting, Kajakfahren und Kanufahren, da alle diese Aktivitäten das Befahren von Wildwasser beinhalten und ähnliche Risiken mit sich bringen. Darüber hinaus ist es wichtig, in einer Gruppe zu fahren und stets auf die Anweisungen erfahrener Guides oder Instruktoren zu achten, um die Sicherheit aller Teilnehmer zu **
-
Welche Sicherheitsvorkehrungen sollten beim Befahren von Stromschnellen auf Flüssen und Wildwasserstrecken beachtet werden, und wie können diese auf verschiedene Outdoor-Aktivitäten wie Rafting, Kajakfahren und Kanufahren angewendet werden?
Beim Befahren von Stromschnellen auf Flüssen und Wildwasserstrecken sollten immer geeignete Schutzausrüstung wie Helme, Schwimmwesten und Neoprenanzüge getragen werden, um Verletzungen zu vermeiden. Zudem ist es wichtig, die richtige Technik und Ausbildung für das jeweilige Outdoor-Abenteuer zu haben, um die Gefahren von Stromschnellen zu minimieren. Rafting erfordert beispielsweise Teamarbeit und Koordination, während Kajakfahren und Kanufahren eine gute Beherrschung der Paddeltechnik erfordern, um sicher durch die Stromschnellen zu navigieren. Es ist auch ratsam, vor dem Befahren von Stromschnellen die örtlichen Bedingungen und Gefahren zu kennen und gegebenenfalls einen erfahrenen Führer oder Instruktor hinz **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.